
إشهار
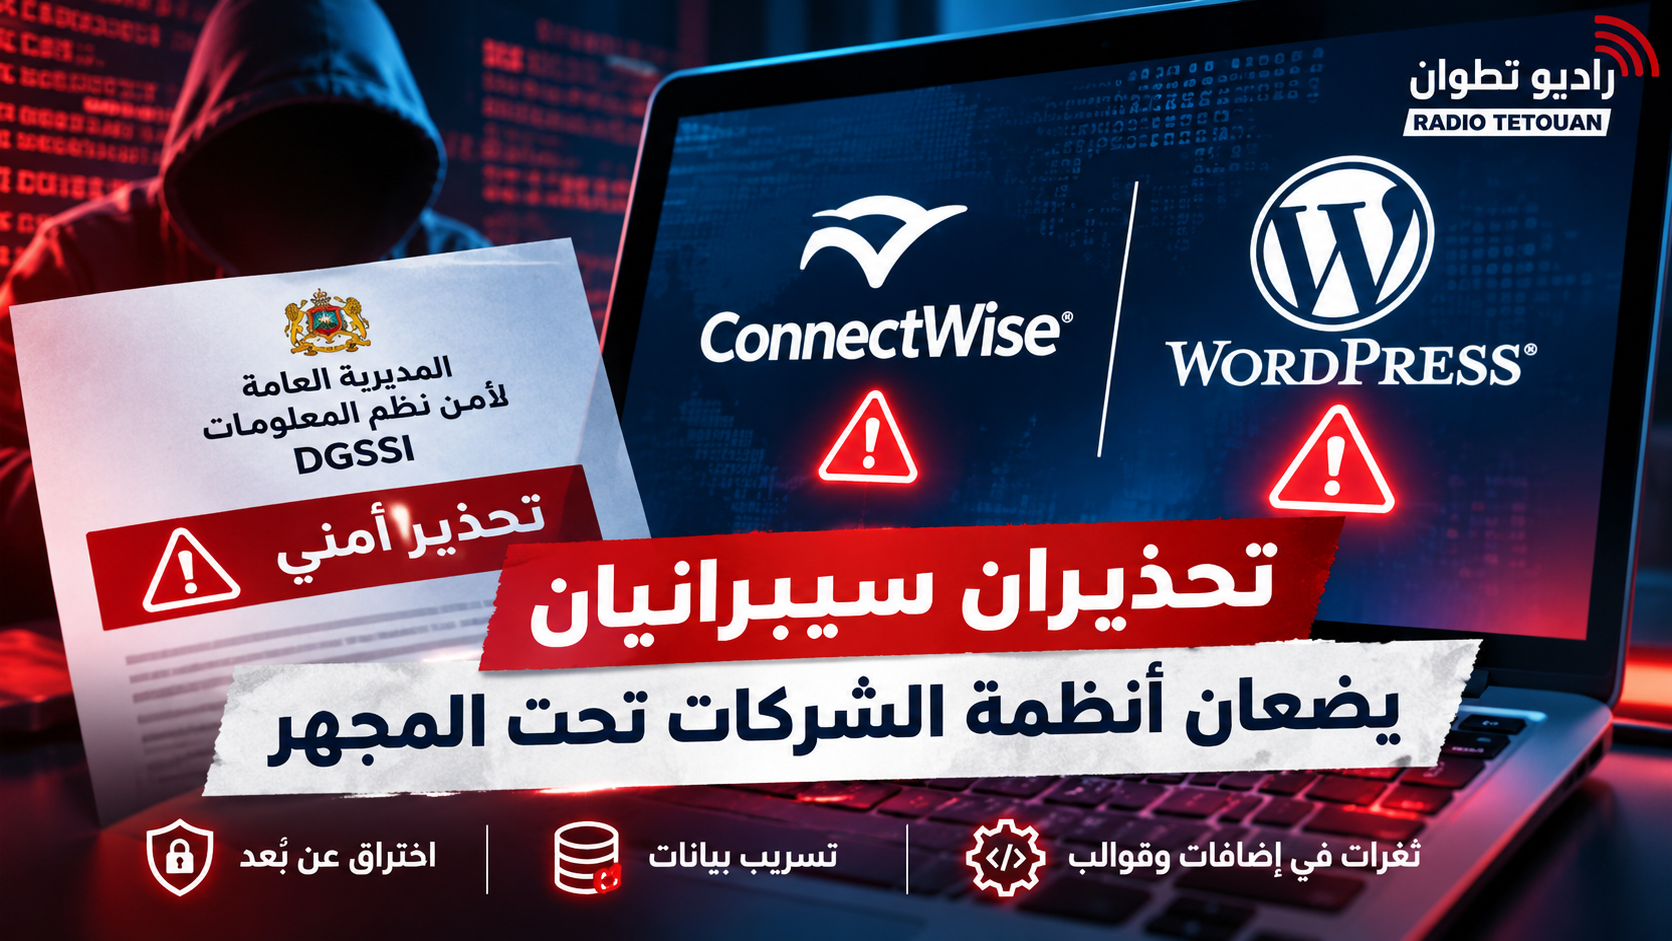
أصدرت المديرية العامة لأمن نظم المعلومات، التابعة لإدارة الدفاع الوطني، تحذيرين أمنيين متتاليين يومي 12 و13 نونبر 2026، يتعلق الأول بحملة هجمات تستهدف بيئات مرتبطة ببرنامج التحكم عن بُعد ConnectWise ScreenConnect، فيما يخص الثاني ثغرات أمنية في عدد من إضافات وقوالب WordPress، في تنبيه جديد إلى المخاطر التي قد تهدد الأنظمة المعلوماتية ومواقع المؤسسات.
وأوضح البلاغ الأول، الصادر في 12 نونبر، أن حملة الهجمات تستهدف لوحات إدارة ScreenConnect ومزودي الخدمات المعلوماتية المدارة، وهي شركات تتولى الصيانة والمراقبة التقنية لأنظمة مؤسسات أخرى. وتبرز خطورة هذا النوع من الهجمات في إمكانية انتقال أثر الاختراق من مزود الخدمة إلى أجهزة زبنائه المرتبطة بمنصة الدعم عن بُعد.
وبحسب معطيات نشرتها شركة الأمن السيبراني Huntress، رُصد يوم 11 نونبر نشر نسخ غير مصرح بها من برنامج ScreenConnect على ما لا يقل عن 288 جهازاً تابعاً لـ48 مؤسسة، خلال نحو 90 دقيقة. كما رصدت الشركة موجة إضافية يوم 13 نونبر شملت 205 أجهزة لدى 41 مؤسسة. وتتعلق هذه الأرقام بحوادث رُصدت دولياً، ولا تعني تسجيل اختراقات بالمغرب على وجه التحديد.
وتشير التحقيقات إلى استغلال محتمل لإضافات خارجية مرتبطة بعائلة RMM+، استُخدمت في تنفيذ أوامر عن بُعد ونشر أداة خبيثة تحمل اسم SCKit. وأكدت شركة ConnectWise أنها لم تعثر، وفق آخر تحديث منشور، على دليل يثبت اختراق بنيتها التحتية أو وجود ثغرة في برنامج ScreenConnect نفسه تفسر الدخول الأولي، مع استمرار التحقيق لتحديد النطاق الكامل للهجمات.
إشهار
ودعت الشركة مستخدمي ScreenConnect، خصوصاً المؤسسات التي تستضيف المنصة على خوادمها، إلى تعطيل إضافات محددة من بينها RMM+ وRMM Plus وLabtech Plus، والتحقق من تشغيل برنامج التقنيين بالإصدار 26.6.5 أو أحدث، وهو تحديث يعالج ثغرة منفصلة مرتبطة بنقل الملفات وتنفيذها أثناء جلسات الاتصال عن بُعد.
وبعد يوم واحد، نشرت المديرية العامة لأمن نظم المعلومات بلاغاً آخر بتاريخ 13 نونبر، تحت المرجع 71081311/26، صنفت فيه مستوى الخطر والتأثير بالحرج، بسبب ثغرات تمس إصدارات محددة من إضافات وقوالب WordPress. وتشمل القائمة أدوات واسعة الاستخدام في بناء المواقع وإدارة الاستمارات والحجوزات والتجارة الإلكترونية، مثل Contact Form 7 وAdvanced Custom Fields وVikBooking وGeoDirectory وJetFormBuilder وWPML، إلى جانب إضافات وقوالب أخرى.
ووفق البلاغ، قد تتيح بعض هذه الثغرات، بحسب طبيعتها وشروط استغلالها، تنفيذ تعليمات برمجية غير مصرح بها، ورفع الصلاحيات، وحقن شيفرات خبيثة، والوصول إلى معلومات حساسة، أو تعطيل الخدمات. ولا يعني ورود اسم إضافة في القائمة أن كل إصداراتها مصابة، أو أن كل موقع يستعملها قد تعرض فعلاً للاختراق.
وتسلط هذه التطورات الضوء على ضرورة إجراء جرد دوري للبرامج والإضافات المستعملة، والتحقق من الإصدارات الأمنية، وتحديثها بعد أخذ نسخ احتياطية واختبار التوافق، فضلاً عن حذف الإضافات غير الضرورية وتقييد صلاحيات الولوج وتفعيل المصادقة متعددة العوامل ومراقبة أي نشاط غير مألوف.
ويؤكد التحذيران أن حماية الأنظمة الرقمية لم تعد تقتصر على تأمين الموقع أو الحاسوب في حد ذاته، بل تشمل أيضاً أدوات الصيانة الخارجية والإضافات التي تعتمد عليها المؤسسات يومياً، باعتبار أن خللاً في أحد هذه المكونات قد يفتح الباب أمام أضرار تتجاوز النظام المتأثر مباشرة.